AI 에이전트의 웹 관리 콘솔에 BaroPAM을 연동하여 다계층 인증 체계(Multi-layer Authentication System)를 적용하는 것은 보안성과 운영 효율성 측면에서 매우 효과적인 접근이다.
웹 관리 콘솔은 시스템의 핵심 설정과 제어를 담당하는 만큼, 기존 비밀번호 인증 방식에서 벗어나 강력한 2차 인증(2FA/MFA)을 도입하는 것이 필수적이다.
이를 적용했을 때의 주요 기대 효과와 연동 방안은 다음과 같다.
1. AI 에이전트 웹 관리 콘솔 적용 기대 효과
1) 중앙 서버 의존성 제거 (SPOF 방지)
별도의 무거운 인증 서버 구축 없이, 모듈 기반(PAM, Credential Provider, API 등)으로 동작하여 네트워크 단절 시에도 안정적인 인증을 보장한다.
2) 접근 제어 강화
LLM 에이전트나 자동화 도구가 연동된 웹 관리 콘솔은 탈취 시 치명적인 시스템 제어권 상실로 이어질 수 있으므로, 세션마다 또는 중요 작업 수행 시 BaroPAM의 일회용 인증키(One-Time Authentication key) 검증을 강제할 수 있다.
3) 커널 및 인프라 레벨 연계
기존 리눅스/윈도우 인프라에 적용된 BaroPAM의 철학을 웹 관리 콘솔 계층까지 확장하여, 전사적인 다계층 인증 체계(Multi-layer Authentication System)를 일관되게 완성할 수 있다.
2. 구현 및 연동 방안
1) 백엔드 API 인증 미들웨어 연동
웹 관리 콘솔의 백엔드(예: Python/FastAPI, Node.js, Java 등) 로그인 또는 주요 민감 작업(API 호출) 라우트에 BaroPAM 검증 모듈/API를 연동한다.
관리자가 입력한 BaroPAM의 일회용 인증키를 기존 BaroPAM 검증 로직을 통해 실시간으로 확인하고 세션을 발급한다.
2) 세션 및 권한 분리
일반적인 사용자용 인터페이스와 관리자용 콘솔을 철저히 분리하고, 관리자 콘솔 진입 시점에 엄격한 2차 인증(2FA/MFA)를 필수가동하도록 설정한다.
3) 로그 및 이상 징후 탐지 연계
인증 시도 실패 횟수 초과 시 즉시 차단하거나 알림을 triggering하여 비정상적인 접근 시도를 원천 차단한다.
"절대 믿지 말고, 항상 검증하라(Never Trust, Always Verify)"
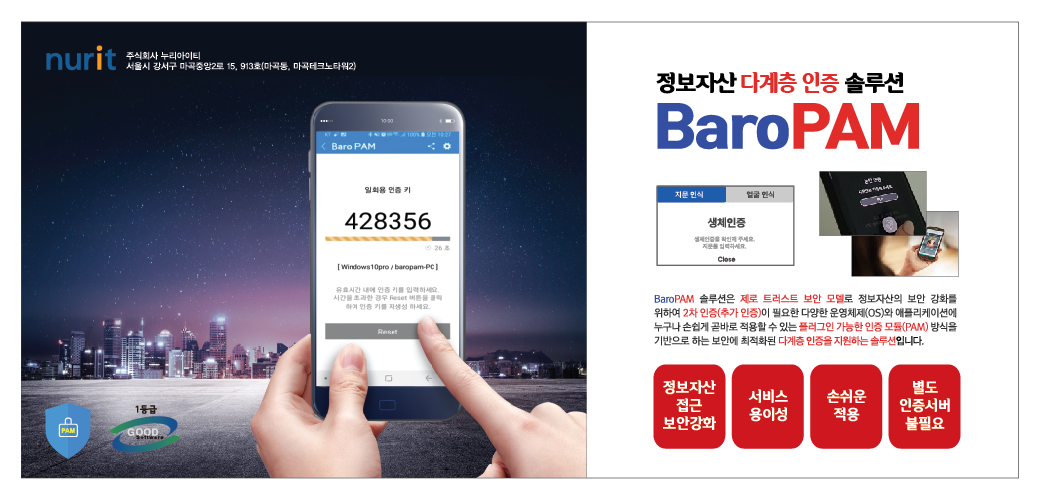
앞으로 정보 보안의 흐름은 보안은 강화하고 사용자의 불편함을 최소화하는 방향으로, 기억할 필요가 없는 비밀번호! BaroPAM이 함께 하겠습니다.
'▶ BaroSolution > 기술문서' 카테고리의 다른 글
| 정보자산의 보안 강화를 위해서는 고려해야 할 가장 중요한 기본 사항 (0) | 2026.08.27 |
|---|---|
| BaroPAM이 AI 공격자를 무력화하는 핵심 아키텍처 (0) | 2026.08.21 |
| AI 시대에 피해를 최소화하는 방안 (0) | 2026.08.20 |
| 애플리케이션 로그인 시 OS 커널 수준의 PAM 인증을 도입해야 하는 이유 (0) | 2026.08.16 |
| BaroPAM의 핵심 가치는 공격 비용 극대화와 AI 방어 전략 (0) | 2026.08.13 |