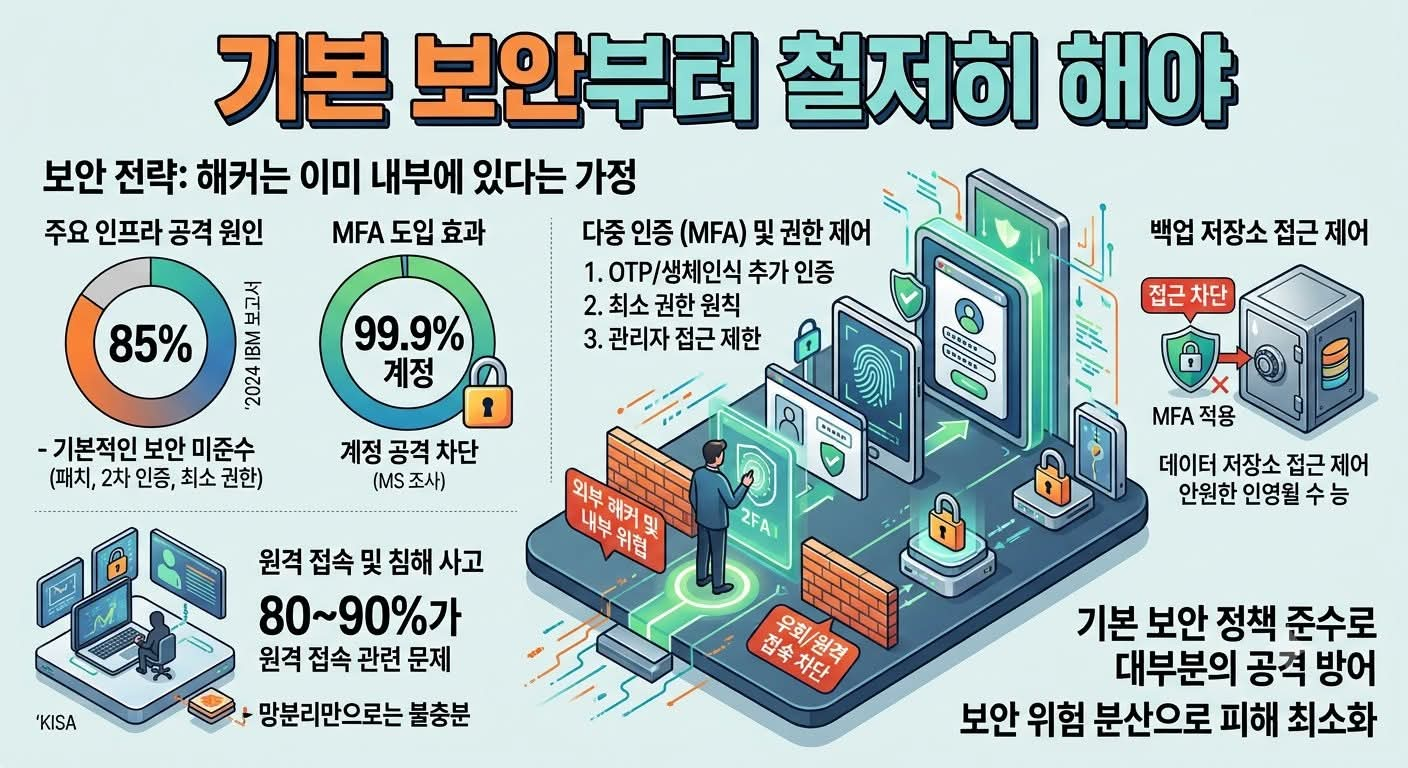
정보자산의 보안을 실효성 있게 강화하기 위해 짚어야 할 핵심 보안 원칙과 점검 항목들은 전통적인 취약점부터 최근의 지능형 위협까지 아우르는 매우 중요한 보안 기준이다.
각 항목별 핵심 대응 방향과 방어 전략은 다음과 같다.
1. 계정 정보(ID/PW) 유출 대비 및 단일 지점 방어
1) 계정 정보 유출 대안
ID/PW 조합은 탈취가 쉽다는 전제하에, 지식(Password), 소지(OTP/토큰), 생체(Biometrics) 등 "서로 다른 범주의 인증 요소를 결합한 다중인증(MFA)"을 필수화해야 한다.
2) 단일 지점 공격(SPOF) 방어
중앙 인증 서버가 해킹되거나 장애가 발생하면 전체 시스템이 마비되는 구조를 탈피해야 한다.
OS(리눅스 PAM, 윈도우 Credential Provider)나 개별 인프라 레이어에서 독립적으로 인증을 처리하는 분산형 인증 체계를 도입하여 공격 표면을 최소화해야 한다.
2. 리스크 분산 및 권한 통제
1) 위험 분산
특정 구간이나 자산이 침해되더라도 내부 네트워크나 다른 서버로 피해가 확산되지 않도록 "마이크로 세그멘테이션(Micro-segmentation)"과 "최소 권한 원칙(Least Privilege)"을 적용해야 한다.
2) 관리자 권한 상승 차단
루트(Root)나 관리자(Administrator) 계정의 탈취 및 무단 권한 상승을 막기 위해, 핵심 명령어 실행 시 "다중인증을 재확인(Step-up Authentication)"하고 행위 기반의 실시간 모니터링 및 커널 레벨의 비정상 인증 차단 메커니즘을 구축해야 한다.
3. 인증 데이터 및 통신 무결성 보장
1) 데이터 위변조 방어
인증 요청 및 응답 데이터(Token, Payload 등)는 암호화 및 전자서명(HMAC 등)을 적용하여 전송 중 가로채어 변조되는 것을 원천 차단해야 한다.
2) 중간자 공격(MitM) 방어
통신 구간의 강력한 TLS 암호화 적용과 더불어, 클라이언트와 서버 간 상호 인증(Mutual TLS)을 통해 위장 서버나 중간자 개입을 무력화해야 한다.
4. 우회 접속, MFA 한계 및 AI 위협 대응
1) 우회 및 원격접속 차단
사내망 우회 접속이나 VPN 취약점을 이용한 비인가 접근을 통제하기 위해 제로 트러스트 네트워크 Access(ZTNA) 개념을 도입하고, 모든 접속 세션에 대해 지속적인 검증을 수행해야 한다.
2) MFA 우회 기술 및 피로 공격(MFA Fatigue) 방어
최근 급증하는 푸시 알림 피로 공격을 막기 위해 숫자 일치(Number Matching) 기능이나 FIDO2/WebAuthn 기반의 하드웨어 인증키를 도입하여 사용자의 단순 실수나 심리적 압박에 의한 인증 승인을 방어해야 한다.
3) AI 공격 방어
AI를 악용한 자격 증명 대량 대입(Credential Stuffing), 자동화된 피싱, 지능형 이상 행위를 탐지하기 위해 AI 기반의 실시간 이상 행동 탐지(UEBA) 솔루션을 연동하여 비정상적인 패턴을 즉시 차단해야 한다.
"절대 믿지 말고, 항상 검증하라(Never Trust, Always Verify)"
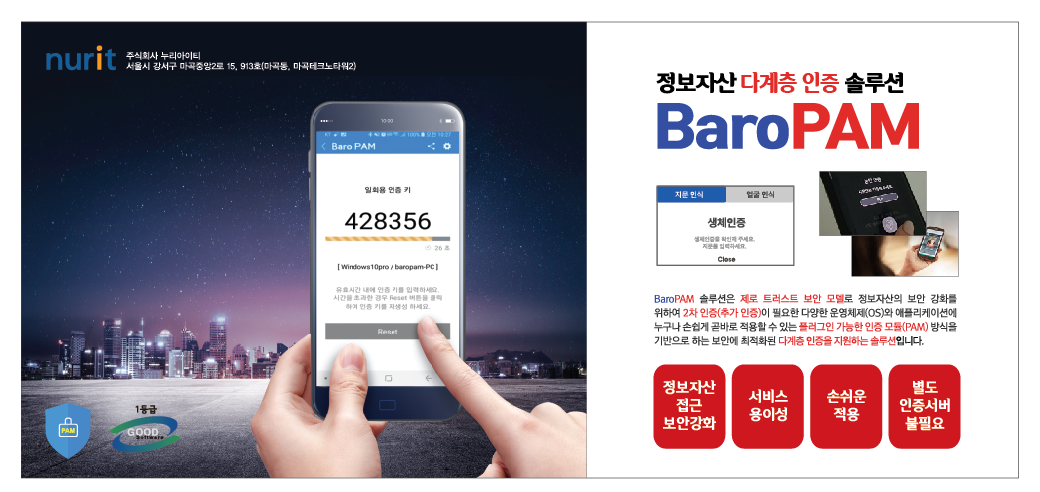
앞으로 정보 보안의 흐름은 보안은 강화하고 사용자의 불편함을 최소화하는 방향으로, 기억할 필요가 없는 비밀번호! BaroPAM이 함께 하겠습니다.
'▶ BaroSolution > 기술문서' 카테고리의 다른 글
| AI 에이전트의 웹 관리 콘솔에 BaroPAM을 연동 (0) | 2026.08.25 |
|---|---|
| BaroPAM이 AI 공격자를 무력화하는 핵심 아키텍처 (0) | 2026.08.21 |
| AI 시대에 피해를 최소화하는 방안 (0) | 2026.08.20 |
| 애플리케이션 로그인 시 OS 커널 수준의 PAM 인증을 도입해야 하는 이유 (0) | 2026.08.16 |
| BaroPAM의 핵심 가치는 공격 비용 극대화와 AI 방어 전략 (0) | 2026.08.13 |