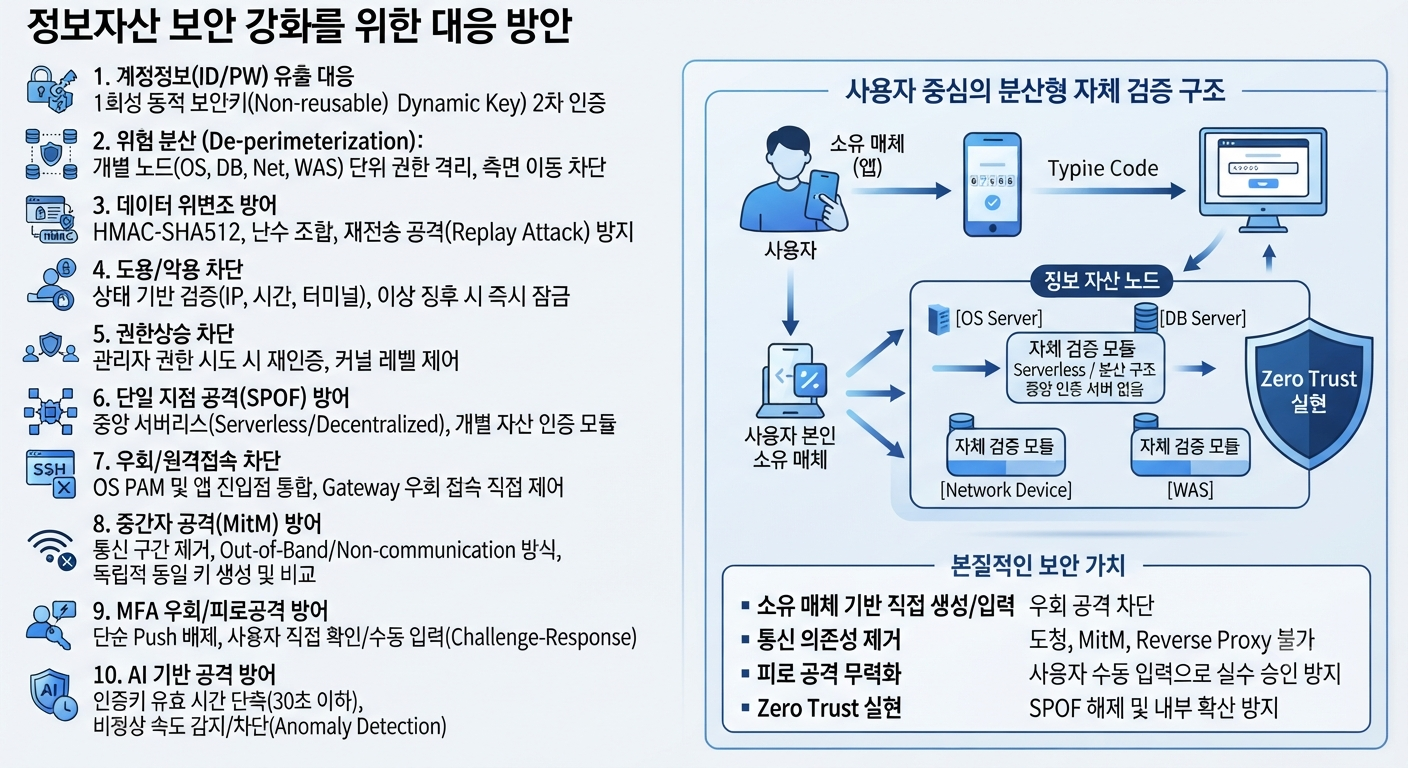
현시대 기업과 기관들이 정보자산(OS, DB, Network, Application, Storage 등)을 보호하기 위해 반드시 던져야 하는 핵심적인 보안 질문들이자, 제로 트러스트(Zero Trust) 및 접근 제어 설계의 근간이 되는 항목들이다.
기존의 중앙 집중식 Gateway 방식이나 문자기반·Push 인증이 가진 한계를 완벽히 보완하려면, 제시한 10가지 보안 위험 요소에 대해 구체적이고 실질적인 기술적 대응책이 마련되어야 한다.
1. 계정정보(ID/PW)가 유출되어도 대안이 있는가?
ID/PW는 이미 탈취되었다고 가정하는 Zero Trust 접근법이 필요하다.
ID/PW가 노출되더라도 외부 통신이나 정적 데이터베이스(DB) 조회가 아닌, 매번 일회성으로 생성되고 즉시 소멸하는 동적 보안키(Non-reusable Dynamic Key)를 필수 2차 인증 요소로 결합해야 한다.
2. 보안 관점에서 위험을 얼마나 분산시킬 것인가?
단일 관문(Gateway/Proxy)에만 인증을 맡기는 '경계 기반 보안'에서 벗어나야 한다.
운영체제(Linux, Unix, Windows), DB, Network, WAS 등 개별 정보자산의 단위(Node/Resource) 레벨로 인증 권한을 분산 및 격리시켜, 하나의 자산이 뚫려도 다른 자산으로의 측면 이동(Lateral Movement)을 구조적으로 차단해야 한다.
3. 인증 절차 시 데이터 위변조를 어떻게 방어할 것인가?
인증값 및 통신 구간의 위변조를 막기 위해 HMAC-SHA512 이상의 고성능 암호화 알고리즘과 난수(Salt/Time/Hash) 조합 매커니즘을 적용해야 한다.
특히 재전송 공격(Replay Attack)을 막기 위해 한 번 사용된 인증값은 재사용이 불가능하도록 설계해야 한다.
4. 계정 정보 도용 및 악용은 어떻게 차단할 것인가?
정당한 ID/PW라 하더라도 로그인 시도 시점의 상태 기반 검증이 이루어져야 한다.
접속 IP, 시간대, 허가된 터미널 여부, 비정상적인 반복 시도 등을 실시간으로 감지하고, 이상 징후 발생 시 계정을 즉시 잠금 처리하는 정책이 결합되어야 한다.
5. 관리자 권한상승(Privilege Escalation)은 어떻게 차단할 것인가?
일반 사용자 계정에서 sudo, su 등으로 관리자(root/admin) 권한을 획득하려는 모든 시도에 대해 인증을 재요구(Re-authentication)해야 한다.
세션 내 권한 변경 시에도 독립적인 2차 인증을 거치도록 커널 레벨에서 제어해야 한다.
6. 단일 지점 공격(SPOF / Central Server Attack)을 어떻게 방어할 것인가?
인증 서버나 DB가 공격당해 마비되면 전체 시스템이 마비되거나 통째로 뚫리는 구조를 피해야 한다.
중앙 인증 서버 없이 개별 자산에 인증 모듈이 내장되어 자체적으로 인증키를 검증할 수 있는 인증 서버 불필요(Serverless/Decentralized) 구조를 채택하는 것이 가장 강력한 방어책이다.
7. 우회/원격접속을 어떻게 차단할 것인가?
우회 접속(Bypass)을 차단하려면 인증이 네트워크 전단(Front-end)뿐만 아니라, OS의 PAM(Pluggable Authentication Modules)이나 애플리케이션 접속 진입점 깊숙이 통합되어 있어야 한다.
Gateway를 거치지 않고 직접 IP로 원격 접속(SSH, RDP 등)을 시도하더라도 인증 모듈이 이를 직접 제어해야 한다.
8. 중간자 공격(MitM)을 어떻게 방어할 것인가?
핵심 대응: 통신망(인터넷, SMS, Push 통신)을 통해 인증번호나 승인 요청을 주고받는 구조 자체를 없애야 한다.
통신을 타지 않고 사용자 매체와 서버가 각자 독립된 알고리즘으로 동일한 일회성 키를 생성 및 비교하는 Out-of-Band / Non-communication 방식을 사용할 때 MitM 공격이 무력화된다.
9. 다중인증(MFA) 우회기술 및 피로공격을 어떻게 방어할 것인가?
핵심 대응: 승인/거절 버튼을 누르는 단순 Push 방식은 피로공격(MFA Fatigue)에 속수무책이다.
사용자가 직접 생성된 2차 인증키를 눈으로 확인하고 자산 접근 화면에 수동으로 직접 입력하는 방식(Challenge-Response / Direct Entry)을 사용하여, 타인의 무작위 알림 보낸 것에 실수로 승인하는 구조를 원천 차단해야 한다.
10. AI 기반 공격(자동화 피싱 및 브루트포스)을 어떻게 방어할 것인가?
AI를 활용한 대규모 자동화 대입 공격 및 피싱 키트(Reverse Proxy)에 대응하기 위해, 인증키의 유효 시간을 극도로 단축(예: 30초 이하)하고, 비정상적인 속도의 인증 시도를 커널/시스템 레벨에서 즉시 감지하여 차단(Anomaly Detection)하는 실시간 능동 방어 매커니즘이 필수적이다.
첫번째, 소유 매체 기반의 직접 생성·입력 방식이 주는 보안 가치로 "본인이 소유한 매체에서 직접 생성하여 대상 정보자산에 직접 입력·검증하는 방식"이야말로 현재 제기되는 대다수의 2차 인증 우회 공격을 차단하는 가장 본질적인 정답이다.
두번째, 통신 의존성 제거로 SMS/Push처럼 통신을 타지 않으므로 도청, SS7 해킹, MitM, Reverse Proxy 우회를 불가하게 해야 한다.
세번째, 피로 공격 무력화로 사용자가 직접 키를 보고 타자쳐서 입력해야 하므로, 수백 번의 푸시 알림으로 인한 실수 승인 원천 차단해야 한다.
네번째, Zero Trust 실현으로 중앙 서버 의존 없이 개별 자산 단위에서 직접 검증하므로, 단일 실패 지점(SPOF) 해제 및 내부 확산을 방지해야 한다.
결국 인증의 주도권과 매체가 사용자 본인의 손(소유 매체)에 있고, 이를 개별 자산에 직접 검증하는 구조로 나아가는 것이 정보보안 사고를 예방하는 가장 확실한 최선책이다.
"절대 믿지 말고, 항상 검증하라(Never Trust, Always Verify)"
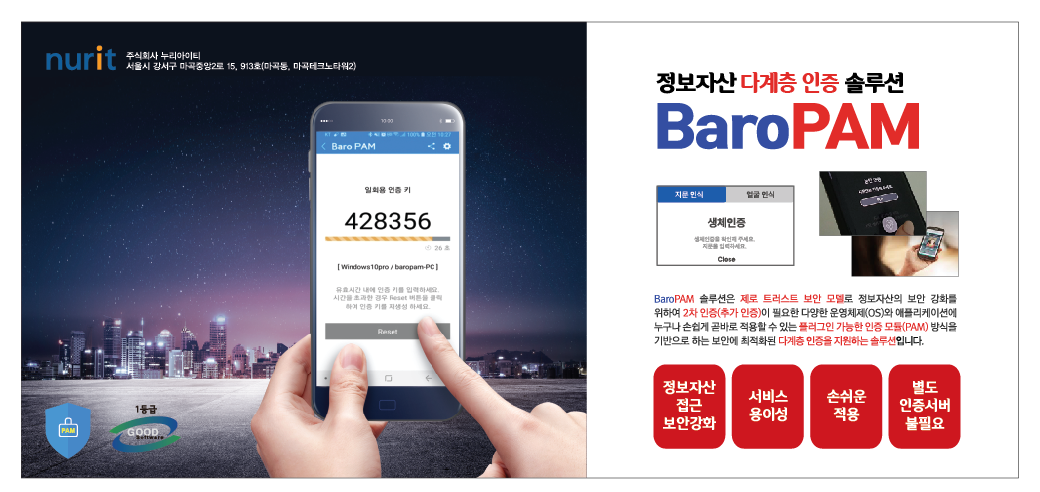
앞으로 정보 보안의 흐름은 보안은 강화하고 사용자의 불편함을 최소화하는 방향으로, 기억할 필요가 없는 비밀번호! BaroPAM이 함께 하겠습니다.
'▶ BaroSolution > 기술문서' 카테고리의 다른 글
| 랜섬웨어 공격의 90%가 방화벽이나 VPN의 취약점을 악용해 이뤄지는 이유 (0) | 2026.09.19 |
|---|---|
| 기존 전통적 인증 방식의 구조적 취약점과 해커들이 이를 공략하는 구체적인 메커니즘 (0) | 2026.09.13 |
| 정보자산의 보안 강화를 위해서는 고려해야 할 가장 중요한 기본 사항 (0) | 2026.08.27 |
| AI 에이전트의 웹 관리 콘솔에 BaroPAM을 연동 (0) | 2026.08.25 |
| BaroPAM이 AI 공격자를 무력화하는 핵심 아키텍처 (0) | 2026.08.21 |