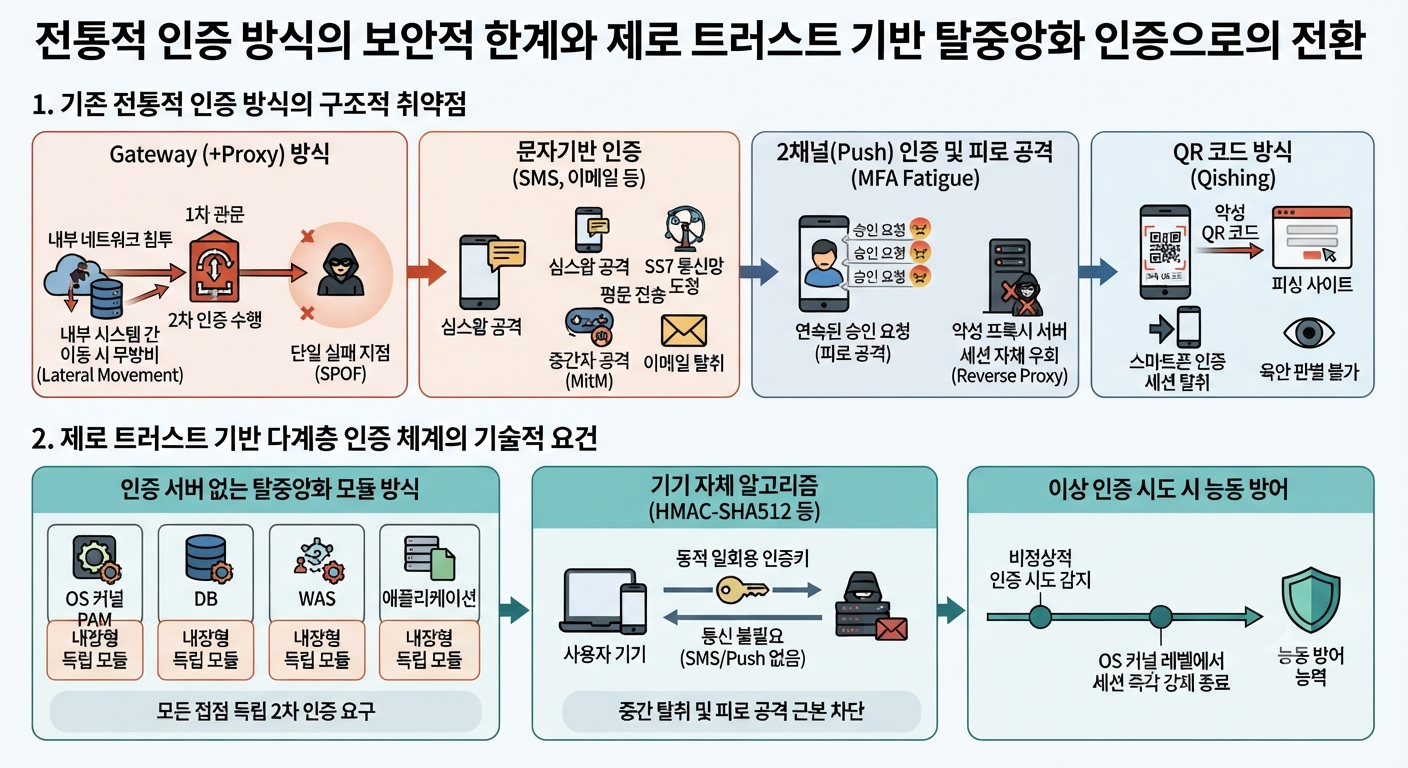
기존 관행이나 편의성만을 이유로 여전히 현장에서 광범위하게 사용되고 있는 전통적인 인증 방식들의 심각한 보안적 한계, 구조적 취약점과 해커들이 이를 공략하는 구체적인 메커니즘은 다음과 같다.
1. Gateway(+Proxy) 방식구조적 한계
중앙의 Gateway/Proxy 장비 단에서만 2차 인증을 수행하고, 내부 서버나 애플리케이션으로 연결을 넘겨주는 방식이다.
해커가 좋아하는 이유는 1차 관문만 어떻게든 통과(세션 하이재킹, VPN/Proxy 우회 등)하거나 내부 네트워크에 침투하고 나면, 내부 시스템 간 이동(Lateral Movement) 시 더 이상의 2차 인증 요구가 없어 시스템 전체가 무방비로 노출된다.
단일 실패 지점(SPOF)이 될 가능성이 매우 높다.
2. 문자기반 인증 (SMS, 이메일 등)구조적 한계
인증값을 평문이나 통신망을 통해 전송하는 통신 의존형 방식이다.
심스왑(SIM Swapping) 공격, SS7 통신망 취약점 도청, 중간자 공격(MitM), 이메일 계정 자전적 탈취 등에 극도로 약하다.
보안 전문가들이 "2차 인증 중 가장 신뢰할 수 없는 방식"으로 분류하는 이유이다.
3. 2채널(Push) 인증 및 피로 공격 (MFA Fatigue)구조적 한계
사용자의 스마트폰 앱으로 "승인/거절" 푸시 알림을 보내는 방식입니다.
우회 기술은 해커가 탈취한 계정 정보로 밤낮없이 수십~수백 번의 승인 요청을 연속으로 보낸다.
사용자는 짜증이나 실수, 혹은 지쳐서 실수로 '승인' 버튼을 누르게 되며(피로 공격), 악성 프록시 서버를 이용한 실시간 피싱 키트(Reverse Proxy)로 푸시 세션 자체를 우회하기도 합니다.
4. QR 코드 방식 (Qishing)구조적 한계
사람의 눈으로는 QR 코드 내부에 포함된 URL이나 인코딩된 데이터를 사전에 판별할 수 없다.
피싱 사이트로 연결되는 악성 QR 코드를 정식 로그인 화면처럼 위장하거나, QR 스캔을 통해 스마트폰의 인증 세션을 즉시 탈취하는 큐싱(Qishing) 공격에 매우 무기력하게 속아 넘어가게 된다.
제로 트러스트(Zero trust)와 탈중앙화 모듈 한방식이처럼 기존의 "중앙 서버/통신 의존형 2차 인증" 및 "채널 분리형 Push/문자 방식"은 현대의 고도화된 피싱 및 우회 공격 기술에 너무나 쉽게 무너지고 있다.
이를 극복하기 위해서는 다음과 같은 기술적 요건을 만족하는 제로 트러스트(Zero Trust) 기반 다계층 인증 체계(Multi-layer authentication system)로의 전환이 필수적이다.
인증 서버 없는 탈중앙화 모듈 방식: 중앙 게이트웨이만 지키는 것이 아니라, OS 커널 PAM, DB, WAS 등 개별 자산(Resource) 레벨에 모듈 형태로 임베디드되어 모든 접점에서 독립적인 2차 인증을 요구해야 한다.
외부 통신망(SMS/Push)이나 중앙 DB 조회 없이, 기기 자체 알고리즘(HMAC-SHA512 등)으로 검증되는 일회성/휘발성 동적 키( 통신이 필요 없는 동적 일회용 인증키)를 사용하여 중간 탈취 및 피로 공격을 근본적으로 차단해야 한다.
단순 일회성 관문 통과를 넘어, 이상 인증 시도가 감지되는 즉시 OS 커널 레벨에서 세션을 즉각 강제 종료하는 능동 방어 능력이 갖춰져야 한다.
"절대 믿지 말고, 항상 검증하라(Never Trust, Always Verify)"
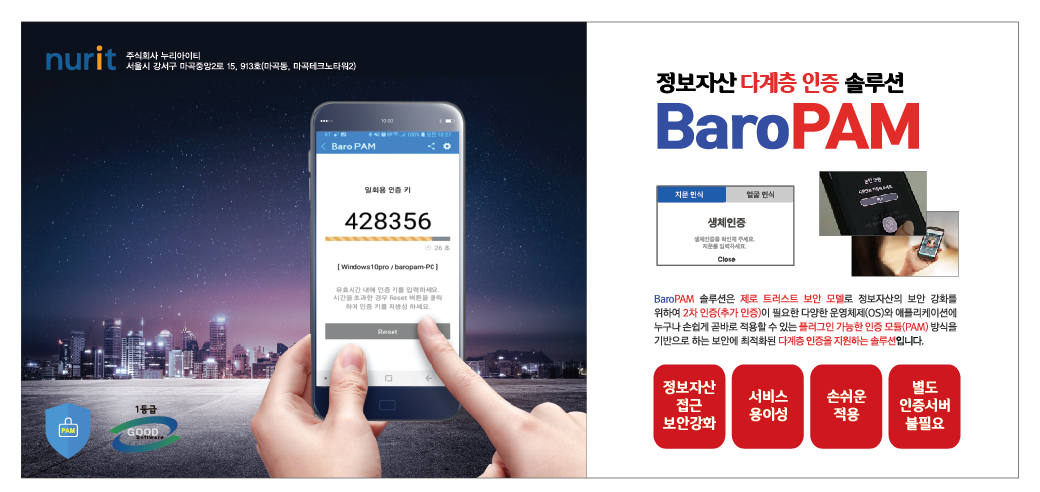
앞으로 정보 보안의 흐름은 보안은 강화하고 사용자의 불편함을 최소화하는 방향으로, 기억할 필요가 없는 비밀번호! BaroPAM이 함께 하겠습니다.
'▶ BaroSolution > 기술문서' 카테고리의 다른 글
| 애플리케이션의 로그인 보안을 OS 수준으로 보안을 강화하는 방안 (0) | 2026.09.27 |
|---|---|
| 랜섬웨어 공격의 90%가 방화벽이나 VPN의 취약점을 악용해 이뤄지는 이유 (0) | 2026.09.19 |
| 정보자산 보안 강화를 위한 대응 방안 (0) | 2026.09.10 |
| 정보자산의 보안 강화를 위해서는 고려해야 할 가장 중요한 기본 사항 (0) | 2026.08.27 |
| AI 에이전트의 웹 관리 콘솔에 BaroPAM을 연동 (0) | 2026.08.25 |