"AI 에이전트를 악용한 해킹 사고와 보안의 한계, 그리고 이를 해결하기 위한 대대적인 보안 패러다임 전환이 급선무"
AI 에이전트를 악용한 잇따른 은행 해킹 사고로 AI 위협의 공포가 현실화 됐다.
유사한 방식의 공격 시도가 국내 여러 기업에서 일어나고 있다고 알려지면서 "이번 사고들은 빙산의 일각"이라는 게 보안 업계 중론이다.
특히 오픈소스 AI 보안 툴이 악용된 정황이 포착되면서 우려가 커지고 있다.
문제는, 이런 전방위적인 해킹 공격에도 이걸 제때 알아차린 금융기관들이 하나도 없었단 것이다.
그만큼 보안이 취약한 부분을 노린 건데, 그 공격 설계 자체를 인공지능이 했을 가능성이 제기된다.
1. 기존 보안 체계의 근본적 한계
1) 프로세스 수준의 구조적 한계
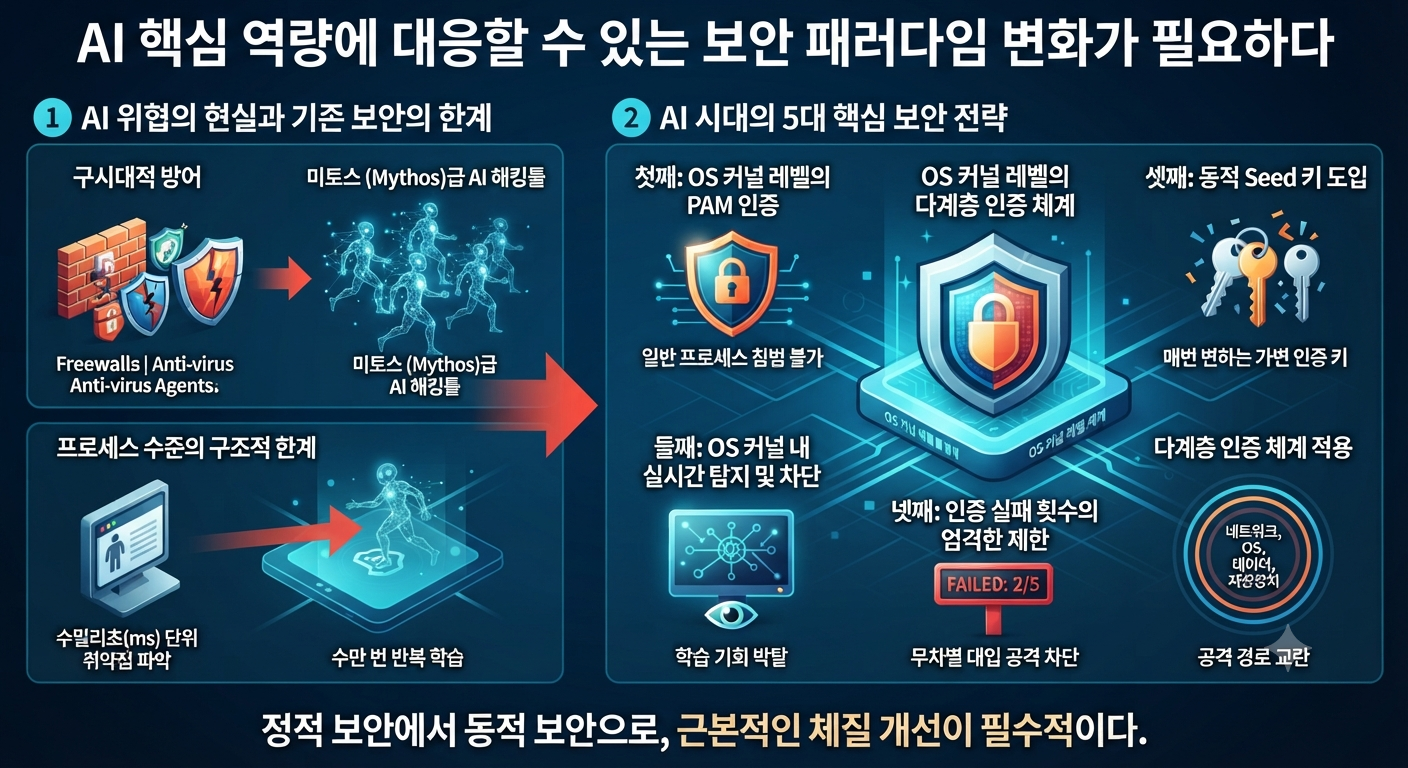
전통적인 에이전트나 중앙 집중식 보안 솔루션은 OS 위에서 실행되는 '프로세스'에 불과해, 진화하는 공격을 선제적으로 차단하기 어렵다.
2) 학습 기반 우회 공격
AI 기반 해킹 툴은 수만 번의 반복 학습을 통해 기존 보안 패턴을 역으로 파악하고 우회하거나 권한을 상승시키므로 기존 프로그램으로는 방어가 무력화한다.
3) 실시간 탐지의 부재
전방위적인 공격이 진행되는 동안 금융기관들이 이를 적시에 인지하지 못한 것은 기존 방식의 탐지 역량에 한계가 있음을 명백히 보여줬다.
2. 향후 대응을 위한 방어 전략
1) 학습 기회 박탈 (Zero-Learning Environment)
AI 기반 해킹 툴이 데이터와 패턴을 바탕으로 진화할 수 없도록, 공격자가 학습할 기회 자체를 차단하는 구조적 재설계가 필수적이다.
2) OS 레벨의 보안 강화
업무 시스템의 로그인 보안 및 접근 제어를 애플리케이션 단을 넘어 OS 레벨까지 한층 더 강력하게 끌어올려야 한다.
3) 다중인증(MFA) 및 취약점 선제 조치
신한·KB국민·하나·BNK부산은행과 예가람·웰컴저축은행, 현대캐피탈 등 7개사 외 다른 금융사에서도 침해시도가 확인됐으나, 다중인증체계 도입 및 취약점 선제 조치 여부에 따라 침해 여부가 갈렸다.
계정 탈취 공격에 대비한 다중인증(MFA) 도입도 강조됐다. 또한, 관리자 및 원격접속 계정에 MFA를 필수로 적용해야 한다.
4) 보안 패러다임의 전환
사후 대응이나 패턴 매칭 방식에서 벗어나, AI 시대의 위협에 선제적으로 대응할 수 있는 제로 트러스트(Zero Trust) 및 구조적 격리 기반의 방어로 나아가야 한다.
"절대 믿지 말고, 항상 검증하라(Never Trust, Always Verify)"
앞으로 정보 보안의 흐름은 보안은 강화하고 사용자의 불편함을 최소화하는 방향으로, 기억할 필요가 없는 비밀번호! BaroPAM이 함께 하겠습니다.
'▶ BaroSolution > 기술문서' 카테고리의 다른 글
| 애플리케이션의 로그인 보안을 OS 수준으로 보안을 강화하는 방안 (0) | 2026.09.27 |
|---|---|
| 랜섬웨어 공격의 90%가 방화벽이나 VPN의 취약점을 악용해 이뤄지는 이유 (0) | 2026.09.19 |
| 기존 전통적 인증 방식의 구조적 취약점과 해커들이 이를 공략하는 구체적인 메커니즘 (0) | 2026.09.13 |
| 정보자산 보안 강화를 위한 대응 방안 (0) | 2026.09.10 |
| 정보자산의 보안 강화를 위해서는 고려해야 할 가장 중요한 기본 사항 (0) | 2026.08.27 |