
"망분리 했다고 해커들의 침투를 100% 막을 수 없다"는 걸 인정하고, "해커들은 이미 망 내부에 들어와 활동하고 있다"는 가정으로 보안 전략을 수립해야 한다.
외부의 해커 또는 내부 사용자가 불법적으로 정보자산에 접근하는 상황을 제한하고, 보안의 위험을 분산함으로써 피해를 최소화해야 한다.
[데이터넷] 5월 한달간 보안사고는 끊이지 않았다.
매일이 사고의 연속으로, ‘역대급’, ‘최대규모’라는 수식어가 붙는 사고가 연이어 일어났다.
망분리도 무용지물 ··· 공공기관 개인정보 비상
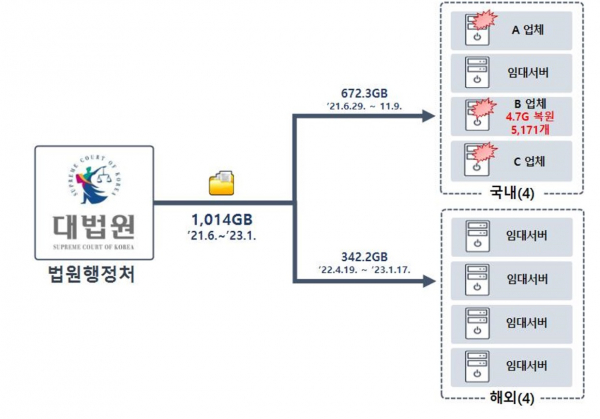
법원이 2021년부터 2023년까지 2년간 해킹을 당해 1TB 이상 개인정보가 유출된 것으로 확인되면서 공공기관의 개인정보 보호에 비상이 걸렸다.
이 사고에서 주목해야 할 점이 몇 가지 있는데, 그 중 하나가 망분리의 맹점이다.
2년동안 1TB 분량이면, 1초에 17KB씩 빠져나갔다.
즉 망분리를 해도 소량의 정보가 장기간 유출되는 것은 막지 못하며, 망분리 돼 있기 때문에 안전하다는 믿음은 버려야 한다는 것을 단적으로 보여준다.
망분리된 공공기관에서 쉴새없이 보안사고가 일어난다.
5월 한달만해도 경기도평택교육지원청 500여명 지방공무원 개인정보 유출, 교육부 1만명 개인정보 유출, 국가유산청 2000명 개인정보 유출 등의 사고가 일어났다.
공공기관의 개인정보 유출 사고에 대한 처벌은 민간에 비해 매우 낮은 편이며, 공공기관은 CISO 의무 대상도 아니어서 개인정보 보호와 보안에 대한 대책이 부족하다는 지적이 이어지고 있다.
또한, 탈취한 크리덴셜 이용 시 공격 시간·비용을 80% 줄일 수 있으며, 이에 대한 대안은 모든 정보자산에 보안강화를 위하여 2차 인증(추가 인증) 적용하는 것이 시급하다.
우리가 잘 알고 있는 망분리, 서버 접근제어 솔루션으로 보안이 강화된다는 것은 어불성설이며, 지금은 보안에 대한 인식의 대전환이 필요하다.
정보자산의 보안강화를 위해서는 무엇보다도 매번 변하거나 한번 사용하고 버리는 일회성/휘발성 같은 동적인 보안인 일회용 인증키는 본인이 소유하고 있는 일회용 인증키 생성매체를 사용해서 본인이 직접 일회용 인증키를 생성하여 본인이 직접 접근하고자 하는 정보자산에 입력 및 검증해야 그나마 보안 사고를 예방할 수 있는 최선책이다.
"아무 것도 하지 않으면 중간은 간다"는 건 오래된 말이고, 클라우드 시대에는 통하지 않는 말이다.
새로운 시대에는 새로운 보호 장치가 어울린다.
시스템과 인프라는 자꾸만 새 것으로 바뀌는데 왜 예전 것들을 부여잡고 있는지 각자가 스스로를 검토해야 할 때다.
결론은 "2차 인증을 도입했다"는 것이 아니라 기술 및 보안성 등 "어떤 2차 인증을 도입했느냐"가 관건이다.
"절대 믿지 말고, 항상 검증하라(Never Trust, Always Verify)"
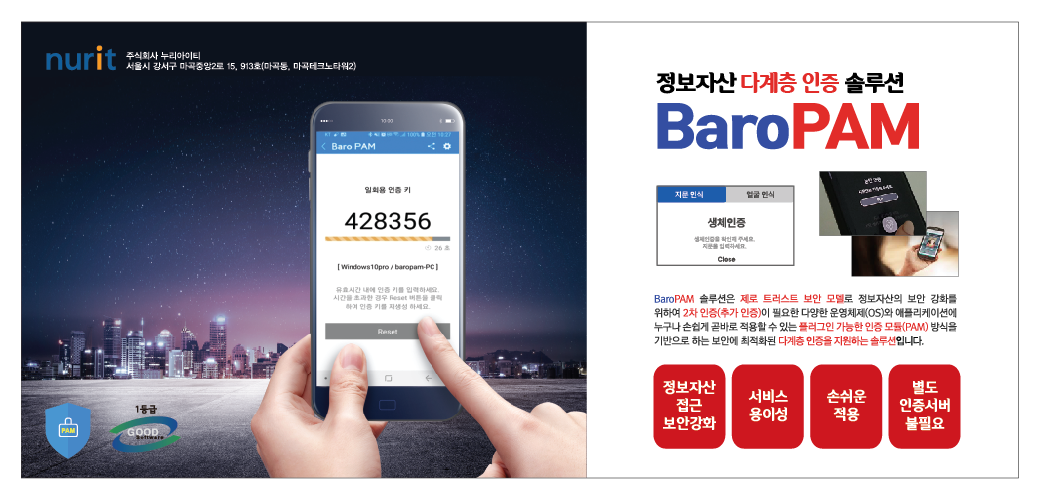
앞으로 정보 보안의 흐름은 보안은 강화하고 사용자의 불편함을 최소화하는 방향으로, 기억할 필요가 없는 비밀번호! BaroPAM이 함께 하겠습니다.
'▶ BaroSolution > 기술문서' 카테고리의 다른 글
| 서버보안 솔루션의 적용방식에 따른 차이점 (0) | 2024.06.11 |
|---|---|
| 위험에 빠진 ID 보안, 조직의 90%가 피해 경험, 2차 인증 구현이 최선의 방안 (0) | 2024.06.01 |
| 데이터 유출 원인의 68%가 인적요소 및 보안인식 미비.실수로 인하여 발생 (0) | 2024.05.18 |
| 2차 인증 도입의 필요성 및 도입 시 검토사항 (0) | 2024.05.15 |
| 보안 솔루션의 적용 방식 (0) | 2024.05.13 |