
최근 보안 업계와 위협 분석 보고서 등에 따르면, 공격자들이 기업망을 침투할 때 전통적인 보호막이어야 할 방화벽이나 VPN 등 경계 보안 장비의 허점을 악용하는 사례가 급증하고 있다.
랜섬웨어 공격 초기 침투 시 방화벽 취약점이 높은 비중으로 악용되는 이유는 다음과 같다.
1. 외부에 직접 노출된 공격 표면(Attack Surface)
방화벽 및 VPN 장비는 외부 인터넷과 내부망을 연결하는 접점에 위치하므로, 기본적으로 외부에서 접근 가능한 포트와 인터페이스가 열려 있다.
공격자 입장에서 기업 내부로 진입할 수 있는 가장 눈에 띄고 확실한 ‘문’이기 때문에 이 지점을 집중적으로 노린다.
2. 패치 적용의 지연과 관리적 허점 (제로데이 및 알려진 취약점)
방화벽이나 가상사설망(VPN) 장비는 24시간 중단 없이 운영되어야 하는 특성 때문에, 보안 취약점이 발견되더라도 즉시 펌웨어를 업데이트하거나 패치를 적용하기가 까다롭다.
공격자들은 이러한 관리상의 맹점을 파악하고, 패치되지 않은 방화벽의 알려진 취약점이나 제로데이(0-Day) 취약점을 악용해 인증을 우회하거나 내부망으로 곧바로 진입한다.
3. 높은 권한 획득과 내부망 확산의 용이성
방화벽 및 VPN 장비 침투에 성공하면, 공격자는 단순한 사용자 권한이 아니라 네트워크 트래픽을 통제하는 관리자 권한이나 내부 네트워크로 향하는 신뢰된 세션을 확보하게 되는 경우가 많다.
일단 방화벽 내부로 진입하면 내부망에서는 보안 장비의 통제를 우회하거나 탐지를 피하기 쉬워, 랜섬웨어를 전파하고 주요 서버를 암호화하기가 훨씬 수월해진다.
방화벽이 오히려 공격자의 ‘고속도로’나 ‘창’처럼 악용되는 현상을 막기 위해서는 주기적인 펌웨어 및 보안 패치 적용, 불필요한 외부 노출 최소화, 그리고 다중 인증(MFA) 도입 등 철저한 경계·내부 보안 강화가 필요하다.
"절대 믿지 말고, 항상 검증하라(Never Trust, Always Verify)"
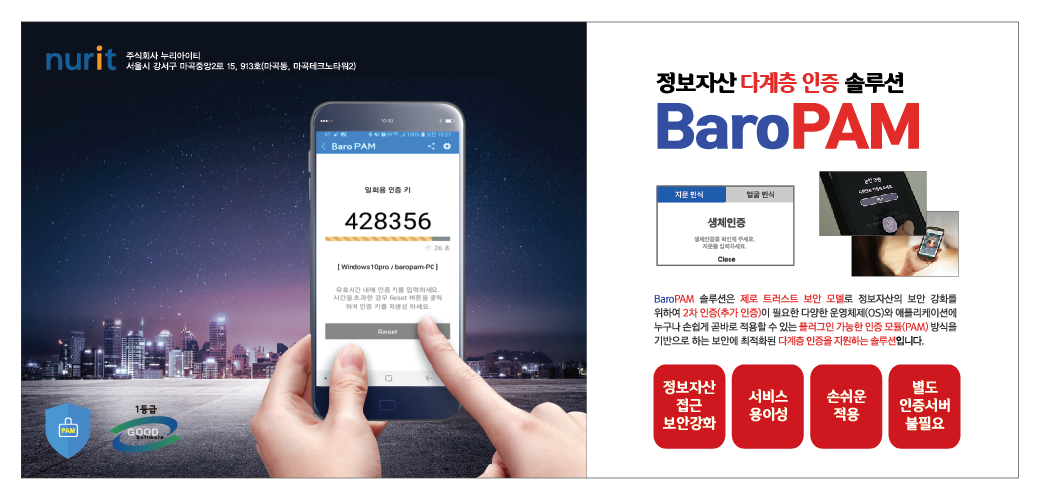
앞으로 정보 보안의 흐름은 보안은 강화하고 사용자의 불편함을 최소화하는 방향으로, 기억할 필요가 없는 비밀번호! BaroPAM이 함께 하겠습니다.
'▶ BaroSolution > 기술문서' 카테고리의 다른 글
| 기존 전통적 인증 방식의 구조적 취약점과 해커들이 이를 공략하는 구체적인 메커니즘 (0) | 2026.09.13 |
|---|---|
| 정보자산 보안 강화를 위한 대응 방안 (0) | 2026.09.10 |
| 정보자산의 보안 강화를 위해서는 고려해야 할 가장 중요한 기본 사항 (0) | 2026.08.27 |
| AI 에이전트의 웹 관리 콘솔에 BaroPAM을 연동 (0) | 2026.08.25 |
| BaroPAM이 AI 공격자를 무력화하는 핵심 아키텍처 (0) | 2026.08.21 |