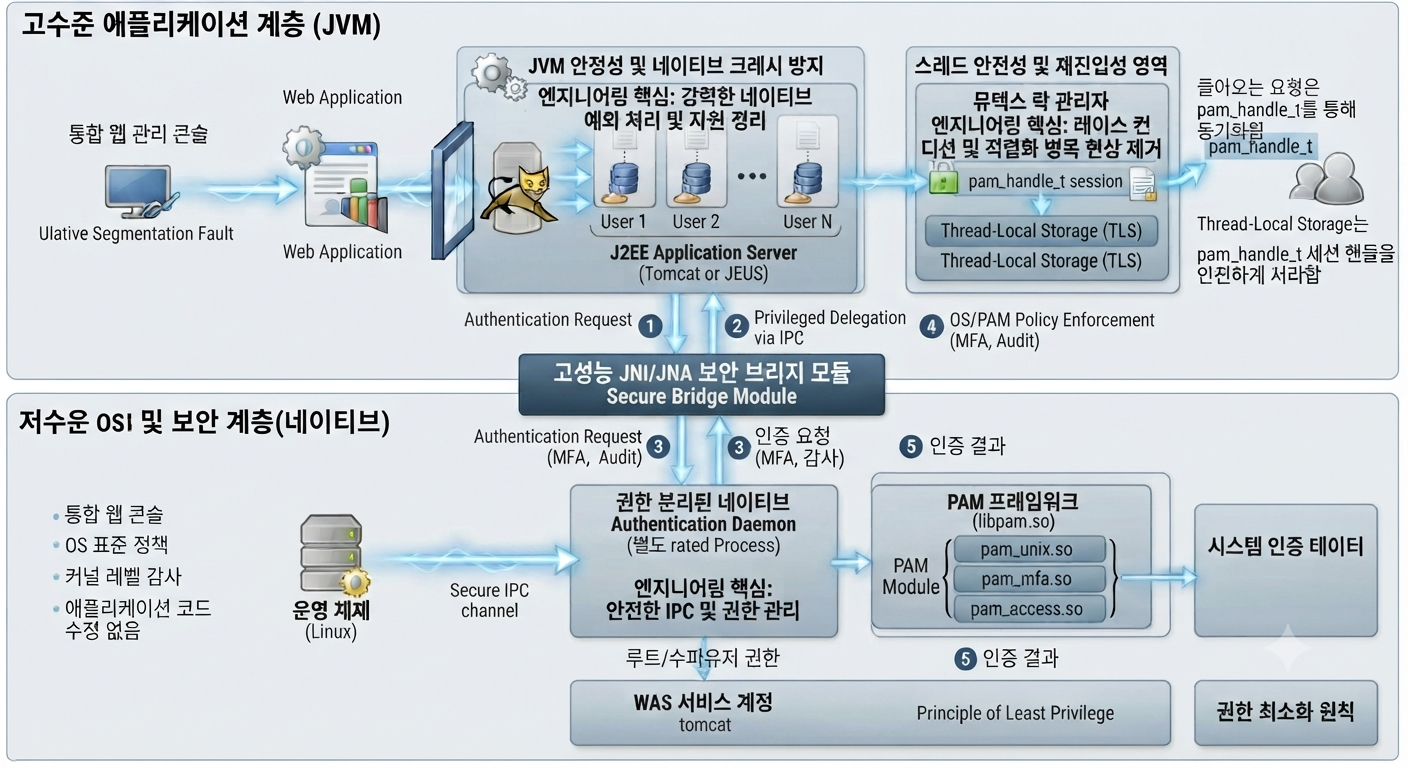
J2EE 환경(Tomcat, JEUS 등)과 OS 수준의 PAM(Pluggable Authentication Modules)을 JNI/JNA 또는 전용 브릿지 모듈을 통해 직접 연동하는 방식은, 애플리케이션 레이어의 유연성과 OS 레벨의 강력한 보안 통제를 결합하는 가장 이상적이면서도 기술 난도가 높은 아키텍처 중 하나다.
이러한 구조를 범용 솔루션 형태로 안정화하여 상용화하는 과정에서 다루어야 할 핵심 기술적 고려사항과 아키텍처적 의의는 다음과 같다.
1. 멀티스레드 환경에서의 안전성 (Thread Safety & Reentrancy)
전통적인 PAM 라이브러리 및 상당수의 서드파티 PAM 모듈은 단일 스레드 또는 프로세스 기반 실행 모델을 가정하고 설계된 경우가 많다. 반면, Tomcat이나 JEUS 같은 J2EE 컨테이너는 수백 개의 요청을 동시 처리하는 멀티스레드 환경이다.
JNI/JNA 브릿지 레이어에서 세션 핸들(pam_handle_t)의 동시 접근 문제를 해결하기 위해 철저한 스레드 동기화(Thread-local storage 또는 뮤텍스 락 관리)를 구현해야 하며, PAM 상태 전이가 레이스 컨디션(Race Condition) 없이 안전하게 이루어지도록 설계되어야 한다.
2. JVM 안정성과 네이티브 크래시 방지 (Segfault Mitigation)
JNI를 통한 네이티브 C/C++ 코드(libpam.so 및 커스텀 인증 모듈) 호출 중 메모리 참조 오류나 세그멘테이션 폴트(Segmentation Fault)가 발생할 경우, 비즈니스 로직을 처리하는 WAS 프로세스(JVM) 전체가 즉시 다운되는 치명적인 문제가 발생할 수 있다.
네이티브 모듈 내부의 예외 처리와 메모리 안전성(Memory Safety)을 극대화해야 한다. 특히 데이터베이스 커넥션 풀링이나 소켓 통신을 동반하는 인증 처리 중 발생할 수 있는 자원 누수(Resource Leak)와 비정상 종료 시나리오를 철저히 방어하는 견고한 에러 핸들링 레이어가 필수적이다.
3. 권한 분리(Privilege Separation)와 보안 경계
WAS는 일반적으로 보안을 위해 tomcat이나 전용 서비스 계정 권한으로 구동되지만, 일부 PAM 작업이나 시스템 인증 자원 접근에는 상위 권한이나 특수 권한이 요구될 수 있다.
서비스 실행 계정의 권한 최소화 원칙(Principle of Least Privilege)을 준수하면서도, IPC(Inter-Process Communication)나 데몬 구조를 통해 권한이 분리된 안전한 채널을 통해 PAM 호출을 위임하는 설계가 프로덕션 환경의 안정성을 좌우한다.
이처럼 복잡한 저수준(Low-level) 시스템 제어와 고수준 웹 애플리케이션 환경을 매끄럽게 연결하여 범용 솔루션(BaroPAM 등)으로 완성도 높게 제공한다는 것은, 단순히 인증 기능을 구현하는 것을 넘어 OS 커널 및 시스템 아키텍처에 대한 깊은 이해와 검증된 엔지니어링 역량이 뒷받침되어야 가능한 영역이다.
이를 통해 기업들은 애플리케이션 코드 수정 없이도 OS 표준 인증 정책, 다중 인증(MFA), 그리고 커널 레벨의 실시간 감사 및 차단 체계를 웹 콘솔을 통해 일원화하여 관리할 수 있는 강력한 보안 이점을 누릴 수 있다.
"절대 믿지 말고, 항상 검증하라(Never Trust, Always Verify)"
앞으로 정보 보안의 흐름은 보안은 강화하고 사용자의 불편함을 최소화하는 방향으로, 기억할 필요가 없는 비밀번호! BaroPAM이 함께 하겠습니다.
'▶ BaroSolution > 기술문서' 카테고리의 다른 글
| AI 위협의 공포가 현실화 (0) | 2026.10.04 |
|---|---|
| 랜섬웨어 공격의 90%가 방화벽이나 VPN의 취약점을 악용해 이뤄지는 이유 (0) | 2026.09.19 |
| 기존 전통적 인증 방식의 구조적 취약점과 해커들이 이를 공략하는 구체적인 메커니즘 (0) | 2026.09.13 |
| 정보자산 보안 강화를 위한 대응 방안 (0) | 2026.09.10 |
| 정보자산의 보안 강화를 위해서는 고려해야 할 가장 중요한 기본 사항 (0) | 2026.08.27 |